Auth0 で SSO を設定する
組織のオーナーと管理者が、メンバーを Auth0 のアカウントで Actagate にログインさせるための手順です。 Auth0 に Regular Web Application を作り、Actagate の設定画面で接続を追加して、テストしてから有効にします。
始める前に、運用担当者に SSO_SECRET_ENCRYPTION_KEY と WEB_BASE_URL を設定してもらいます (詳しくは シングルサインオンの考え方)。
1. Auth0 でアプリを作る
Section titled “1. Auth0 でアプリを作る”- Auth0 の Dashboard で Applications > Create Application を開き、Regular Web Application を選びます。アプリの Settings が開きます
- Settings の Allowed Callback URLs に仮の値
https://<ホスト>/api/auth/sso/callback/0を入れて保存します。本当の URL は、手順 2 で接続を保存したあとに決まります - Settings の Domain、Client ID、Client Secret を控えます
公式資料: Auth0 のアプリの設定、OIDC discovery
2. Actagate で接続を追加する
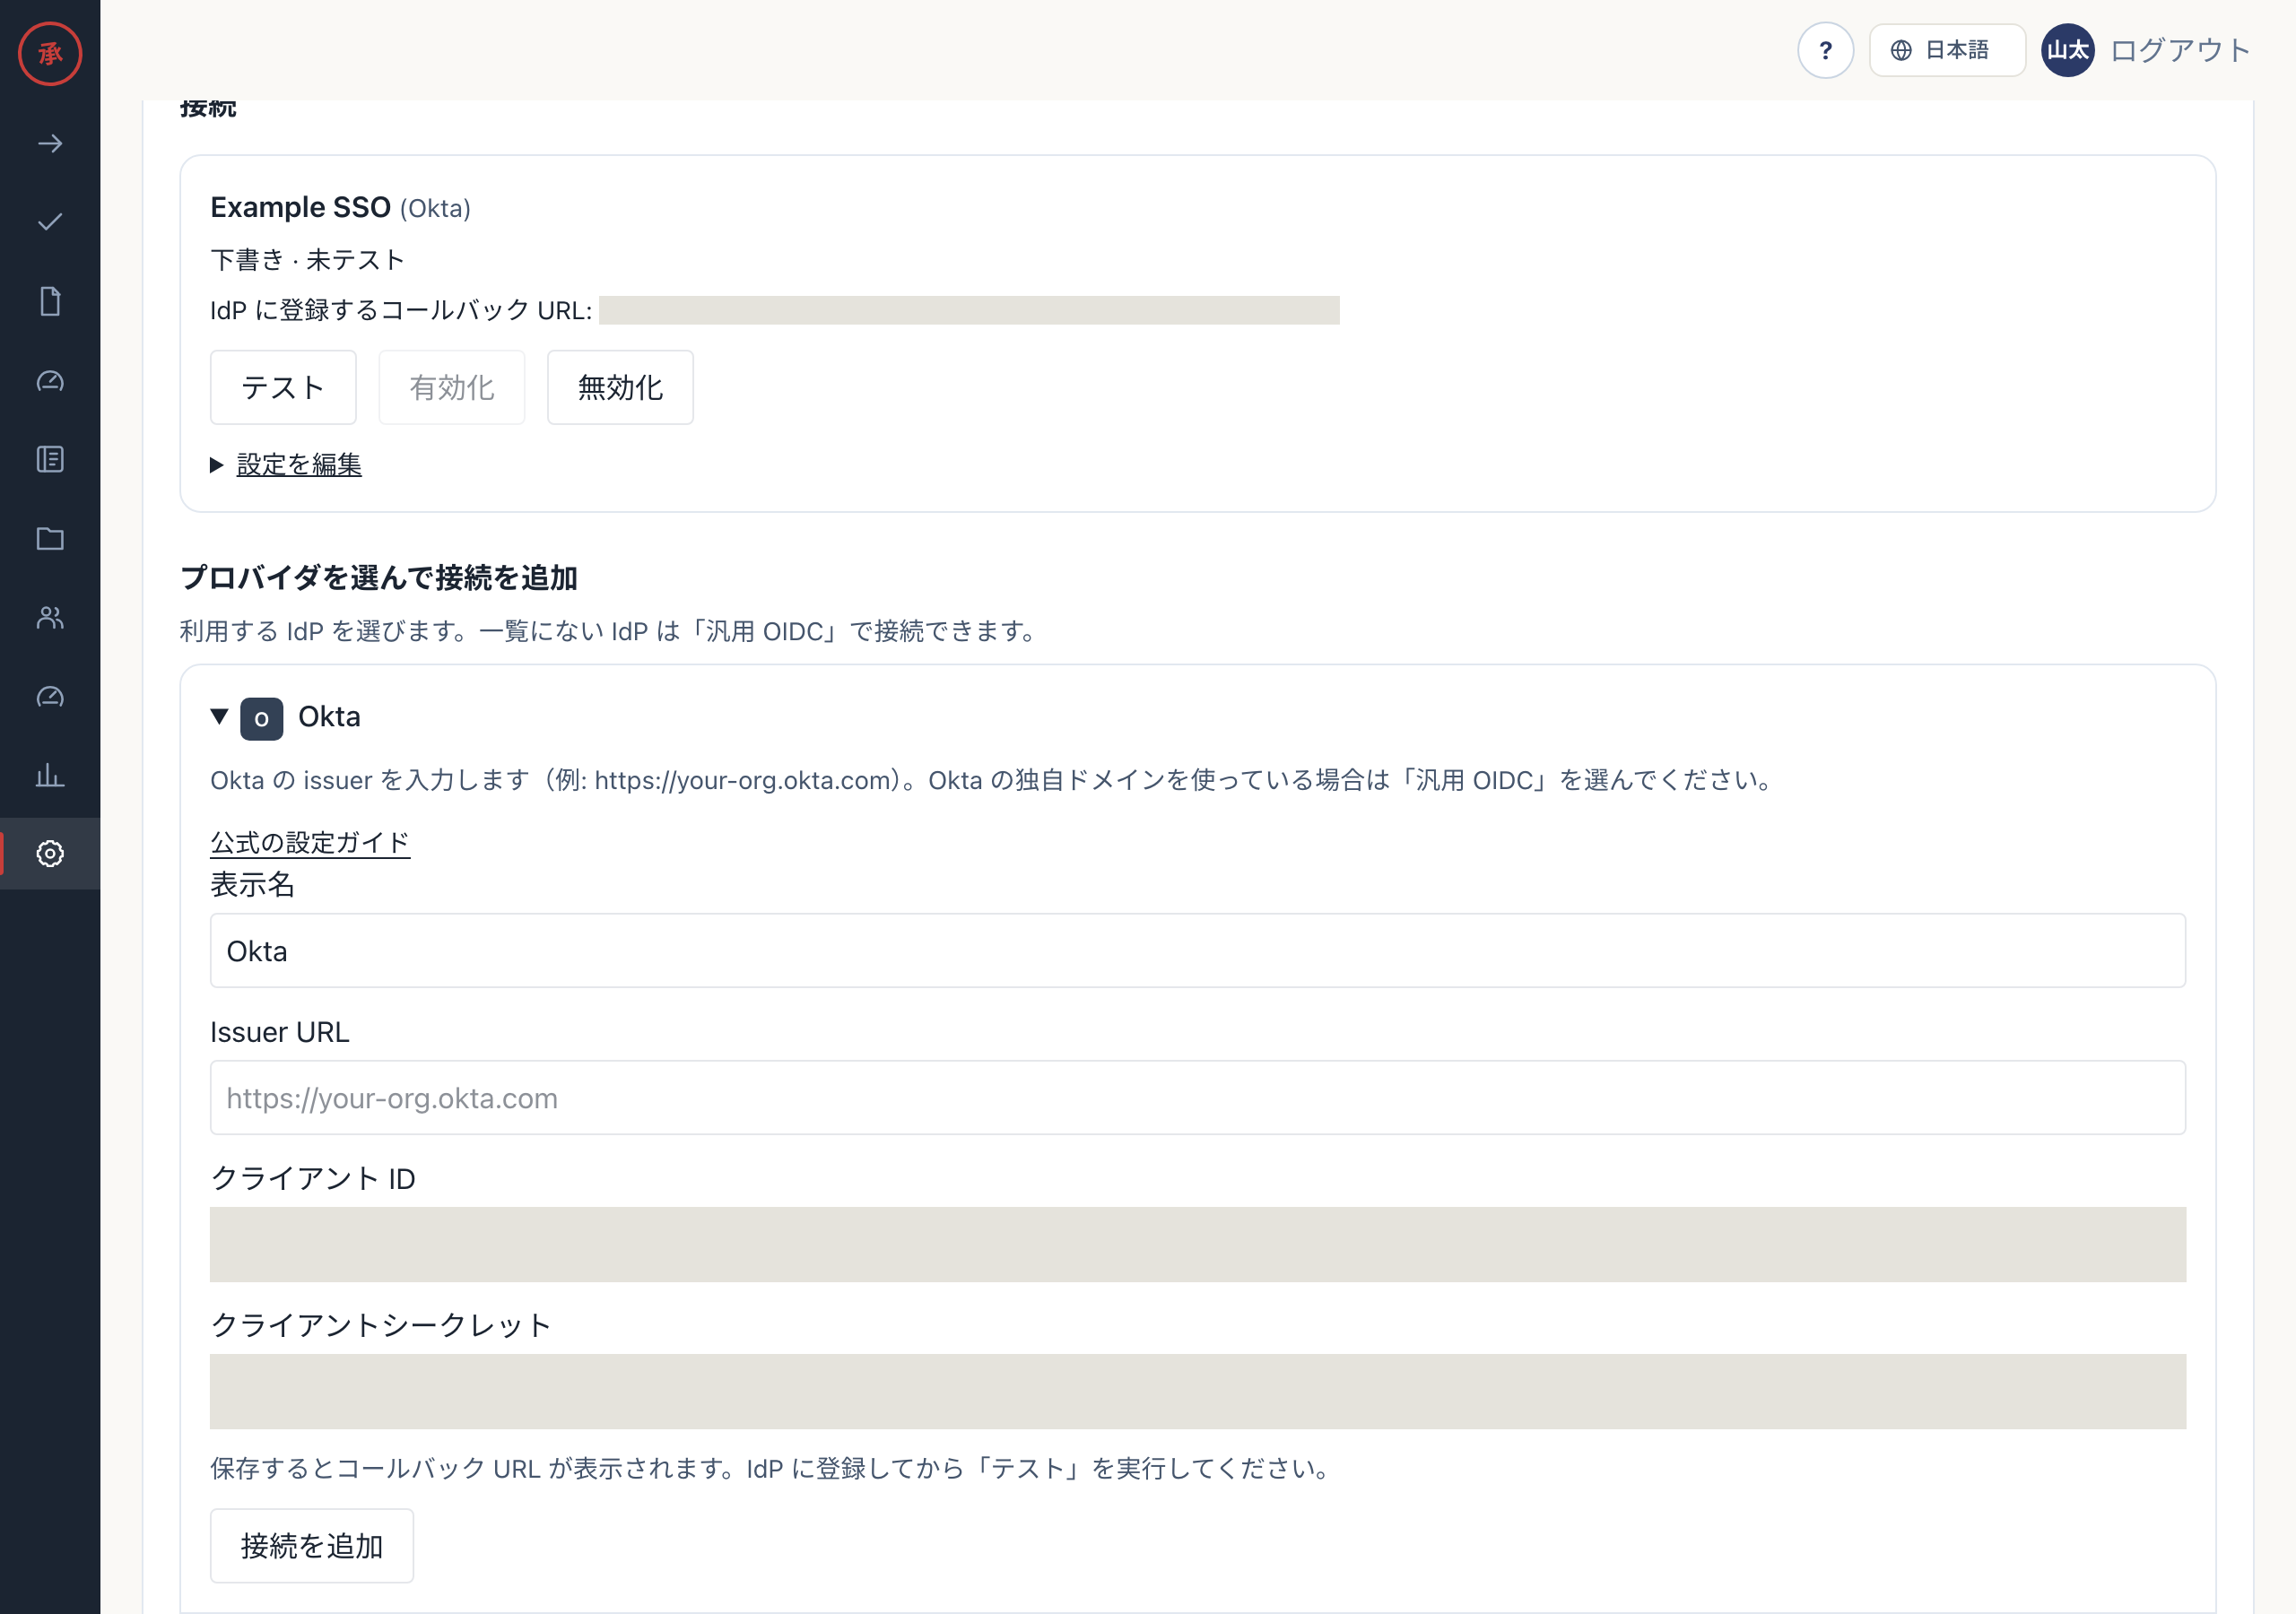
Section titled “2. Actagate で接続を追加する”- 「設定」の「セキュリティ」(
/ws/settings/security) を開き、「シングルサインオン」の「プロバイダを選んで接続を追加」で「Auth0」を開きます。接続のフォームが開きます - 「表示名」「Issuer URL」「クライアント ID」「クライアントシークレット」を入力し、「接続を追加」を押します。「接続を保存しました。」と表示され、「接続」の一覧に「下書き · 未テスト」の接続が増えます
- 接続に表示される「IdP に登録するコールバック URL」をコピーします。形は
https://<ホスト>/api/auth/sso/callback/<接続 ID>です - Auth0 の Allowed Callback URLs にその URL を登録し、仮の値を消します。接続 ID を含め、表示と完全に一致させます
issuer は Domain に https:// と末尾の / を付けた値です (例: https://your-tenant.us.auth0.com/)。独自ドメインを設定していれば、そのドメインの issuer を使えます。
保存後のクライアントシークレットは画面に表示されず、「シークレット: 設定済み」とだけ出ます。
3. テストする
Section titled “3. テストする”- 接続の「テスト」を押します。Auth0 のサインイン画面に移ります
- 管理者自身の Auth0 のアカウントでサインインします。設定画面に戻り、「テストに成功しました。接続を有効化できます。」と表示されます。接続は「テスト済み」になります
テストでは認可コードフロー (PKCE) を最後まで行い、ID トークンの署名、issuer、audience、有効期限、nonce、sub を確かめます。管理者のセッションはそのままで、利用者の作成もログイン方法の紐づけも行いません。失敗したときは理由コードが表示されます。
4. 有効化する
Section titled “4. 有効化する”- 接続の「有効化」を押します。「接続を有効にしました。ログイン画面から利用できます。」と表示され、状態が「有効」になります
「有効化」はテストに成功するまで押せません。Issuer URL、クライアント ID、クライアントシークレットを変えると、テストの結果が消えて下書きに戻ります。
5. ログインを確かめる
Section titled “5. ログインを確かめる”- 招待済みの一般メンバーがログイン画面を開きます。「<表示名> で続ける」のボタンが出ています
- ボタンを押して Auth0 でサインインします。Actagate の画面が開きます
- Auth0 でアプリを割り当てていない利用者は、サインインできないことを確かめます
初回のログインでは、IdP が検証済み (email_verified) と示すメールアドレスを、招待済みメンバーのメールアドレスと照合します。オーナーと管理者は、既存の方法でログインしてから「設定」の「ログイン方法」で「<表示名> を追加」を押して紐づけます。
6. 困ったとき
Section titled “6. 困ったとき”issuer_mismatch: Domain と違う issuer を入力しています。独自ドメインを使うときは、Auth0 の discovery が返す issuer と同じ値にしますprovider_rejected: Allowed Callback URLs に登録した URL を確かめますtoken_exchange_failed: クライアント ID とクライアントシークレットを確かめます
ほかの理由コードは SSO で困ったとき にまとめています。