AWS と接続する
AWS と組織の管理者が、クラウド操作に使う専用ロールを接続します。 承認済みの手順書から AWS を操作し、Identity Center の権限付与との違いを確認するためのページです。
Actagate の設定を管理する権限と、AWS 側で専用ロール・信頼設定を作成する権限が必要です。対象の AWS アカウント ID(12桁)、リージョン、接続先のキーを決めてください。
クラウドアカウントのロール接続は、EC2・RDS の手順書操作用です。Identity Center のアカウント割り当ては別の付与用設定を使います。末尾の「実行されること」で確認してください。
顧客側の設定
Section titled “顧客側の設定”OIDC 方式
Section titled “OIDC 方式”- 「クラウドアカウント」→「アカウントを追加」で「クラウド」を「AWS」にし、「キー」「AWS アカウント ID」を入力します。「認証方式」で「OIDC」を選ぶと、顧客側で使う信頼設定が表示されます。
- AWS IAM に OIDC ID プロバイダを作り、画面の「発行者 URL」と「対象者」をそのまま指定します。発行者は
<OIDC_ISSUER_BASE_URL>/t/<組織ID>、対象者はsts.amazonaws.comです。公開情報は発行者の/.well-known/openid-configurationと/.well-known/jwks.jsonにあります。登録した発行者から公開鍵を取得できる状態になります。 - 専用ロールを作り、画面の「信頼ポリシーをコピー」で得た JSON を信頼ポリシーに設定します。
Principal.Federatedはarn:aws:iam::<AWSアカウントID>:oidc-provider/<発行者のホストとパス>、Actionはsts:AssumeRoleWithWebIdentityです。StringEqualsで<発行者のホストとパス>:audをsts.amazonaws.com、同じ接頭辞の:subをorg:<組織ID>:account:<キー>に固定します。その接続先だけがロールを引き受けられる設定になります。 - 専用ロールに、使う EC2・RDS 操作と対象リソースの権限を付けます。
OrganizationAccountAccessRoleは使わないでください。読み取りを分ける場合は、読み取り専用ロールにも同じ発行者・対象者・サブジェクトの信頼設定を付けます。実行用と読み取り用のロール ARN がそろいます。
外部 ID 方式
Section titled “外部 ID 方式”- 運用担当者と、呼び出し元の AWS プリンシパルと接続先ごとの外部 ID を確認します。OIDC のサブジェクトはこの方式では使いません。信頼させる呼び出し元が決まります。
- 専用ロールの信頼ポリシーで、そのプリンシパルに
sts:AssumeRoleを許可し、StringEqualsのsts:ExternalIdを合意した値に固定します。呼び出し元にも対象ロールを引き受ける権限を用意します。双方の設定が同じロールと外部 ID に一致します。
外部 ID 方式の呼び出し元は、実行環境の環境変数による AWS 資格情報、ECS/Fargate のタスクロール、EC2 のインスタンスロールの順で取得します。この接続経路は AWS プロファイルを読みません。外部 ID やアクセスキーを公開文書・証跡へ貼り付けないでください。
Actagate 側の登録
Section titled “Actagate 側の登録”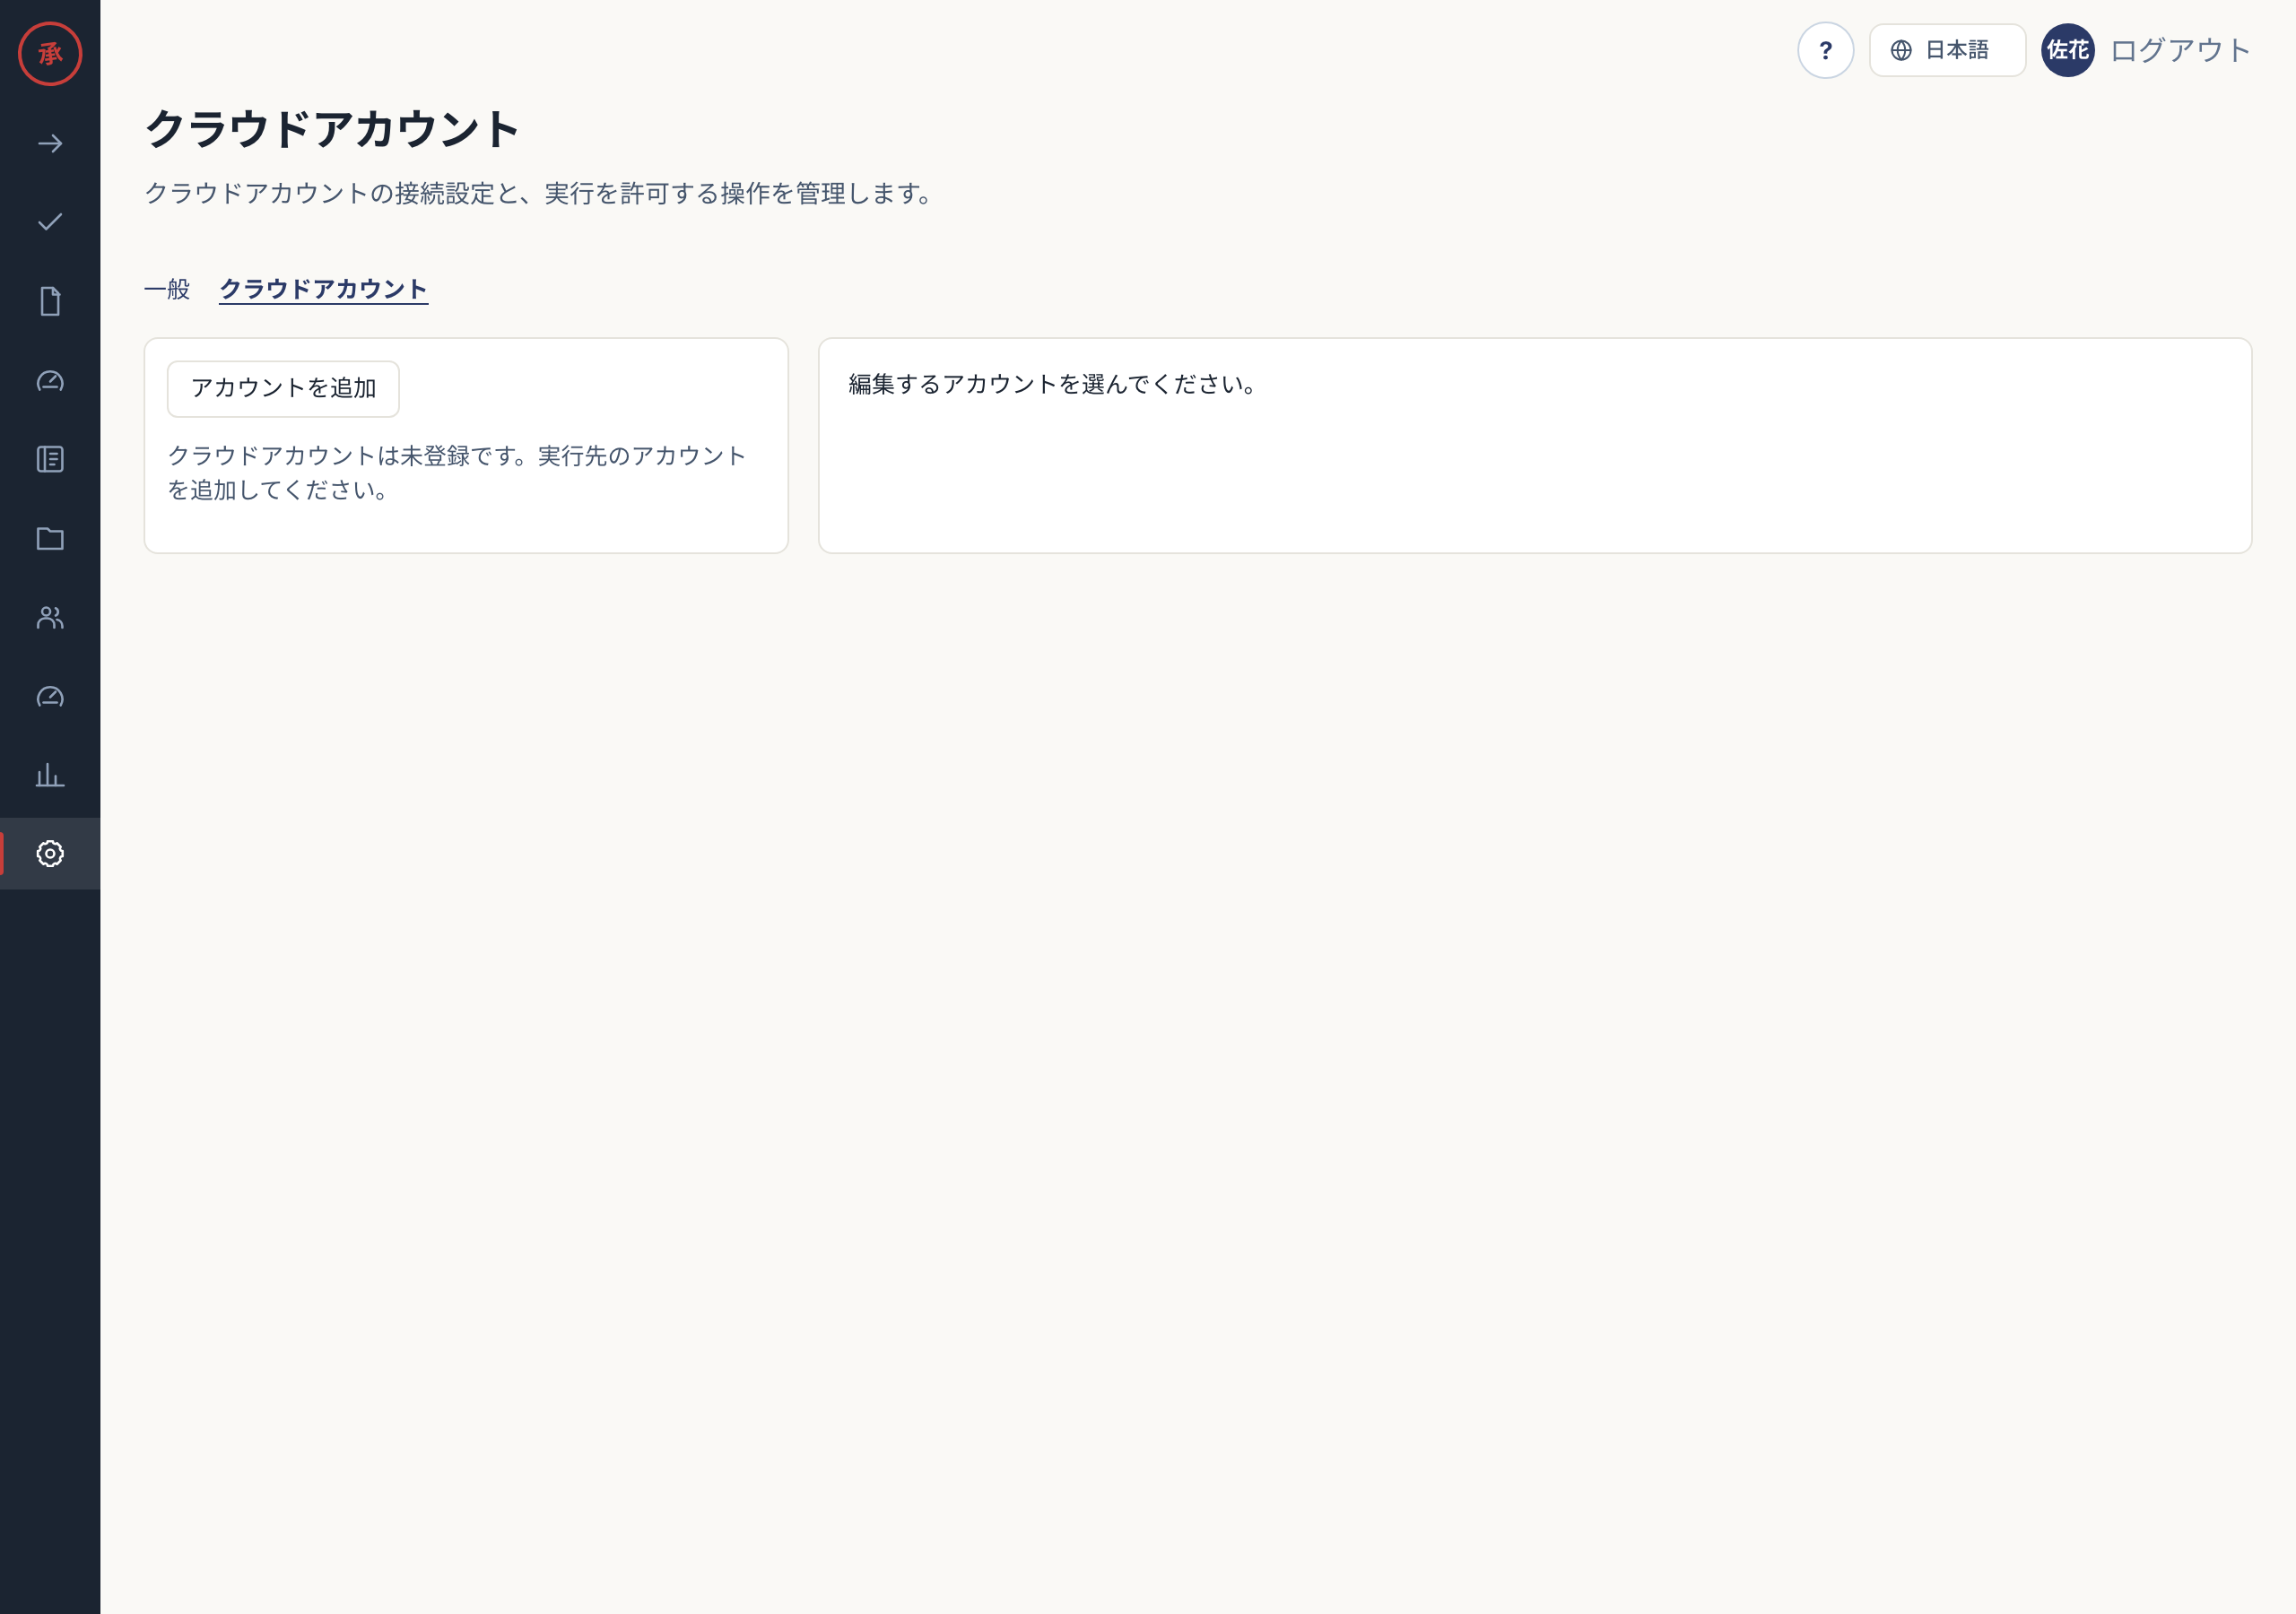
-
「クラウドアカウント」で、次の値を入力します。顧客側で用意したロールと登録内容が一致します。
画面の項目 入れる値 キー 組織内で一意の接続先名。OIDC のサブジェクトにも使う クラウド AWS AWS アカウント ID 12桁のアカウント ID 既定リージョン 操作先のリージョン 認証方式 OIDC、または外部 ID 実行用ロール ARN 専用ロールの ARN 外部 ID 外部 ID 方式の場合に必須。信頼ポリシーと同じ値 読み取り専用ロール ARN 任意。空欄なら実行用ロールを使う 用途メモ 任意の説明 -
「許可する操作」で使う操作を選び、「保存」を押します。
cloud_accountsに接続設定が保存され、「保存しました。」と表示されます。読み取り用ロールも外部 ID 方式では同じ外部 ID を使います。
[画面: クラウドアカウントの登録フォーム]
- 保存済みの接続先で「疎通を確認する」を押します。「引き受けたロール ARN」「ロール名」「有効期限」が表示されます。これはロールの引き受けを確認するテストです。EC2・RDS 操作や Identity Center の付与権限までは確認しません。
- 表示された ARN が専用ロールのものか確認し、監査ログの
cloud_account.connection_testedを確認します。接続先のキーと成功・失敗が記録され、取得した資格情報は記録されません。
[画面: クラウドアカウントの疎通確認結果]
実行されること
Section titled “実行されること”接続したロールのクラウド操作
Section titled “接続したロールのクラウド操作”承認済みの手順書が対象です。EC2 の状態取得・停止・起動、RDS の状態取得・スナップショット作成・変更・再起動に対応します。「許可する操作」にある操作だけを、この接続先で自動実行できます。既存の空の許可一覧は追加の制限なしとして扱われるため、画面で必要な操作を選んで保存してください。
Identity Center のアカウント割り当て
Section titled “Identity Center のアカウント割り当て”この付与経路は現在も、Bot・Web の実行環境にある AWS_REGION(Web では未設定時に AWS_DEFAULT_REGION)、ACTAGATE_AWS_SSO_INSTANCE_ARN、ACTAGATE_AWS_IDENTITY_STORE_ID と AWS SDK の認証を使います。運用担当者に設定を依頼してください。クラウドアカウント登録に instance ARN・Identity Store ID の入力欄はなく、登録ロールをこの付与経路で借用する実装もありません。
assign_aws_account は、承認済みの account_id と permission_set を使います。申請者メールを Identity Store の emails.value から UserId に解決し、PrincipalType=USER、TargetType=AWS_ACCOUNT で割り当てを作ります。permission set 自体の作成や編集は行いません。
実行環境の専用ロールには、次の API に対応する権限が必要です。対象の instance・permission set・アカウント・Identity Store に範囲を絞ってください。
| IAM アクション | 用途 |
|---|---|
identitystore:GetUserId |
申請者の解決 |
sso:DescribePermissionSet |
permission set の確認 |
sso:CreateAccountAssignment |
付与 |
sso:DescribeAccountAssignmentCreationStatus |
付与の完了確認 |
sso:DeleteAccountAssignment |
回収 |
sso:DescribeAccountAssignmentDeletionStatus |
回収の完了確認 |
sso:ListAccountAssignments |
応答不明時の割り当て照合 |
同じ割り当てが既にある場合は already_exists として成功します。期限回収は閲覧・イベント時の処理で進み、保存したアカウント ID・permission set ARN・principal ID の割り当てを削除します。既に削除済みなら already_absent です。設定不足、ユーザー未発見、API 失敗は手順書タスクへ移ります。
| 状況 | 確認すること |
|---|---|
| OIDC を選べない・署名が未設定 | 運用担当者に OIDC_ISSUER_BASE_URL と OIDC_SIGNING_KEYS の設定を依頼する |
| ロールの引き受けが拒否される | 発行者の /t/<組織ID>、対象者、サブジェクト、ID プロバイダの ARN が一致するか確認する |
| 外部 ID が一致しない | 画面の「外部 ID」と sts:ExternalId を照合する |
| 疎通確認は成功したが操作が失敗する | ロールの操作権限、対象リソース、「許可する操作」を確認する |
| Identity Center が手順書タスクになる | 付与用の環境設定、申請者メール、対象 permission set、実行環境の IAM 権限を確認する |
解決しない場合は、接続先のキーと画面のメッセージを組織の管理者・運用担当者に伝えてください。API のエラー本文や資格情報を証跡に貼り付けないでください。